 Укр
 Pl
 En
Porty zapasowe (ESI-LAG)
Zasady działania technologii ESI-LAG
Technologia ESI-LAG umożliwia agregację łączy na poziomie rdzenia sieci IX, rozdzielając fizyczne łącza uczestnika pomiędzy dwa niezależne przełączniki brzegowe sieci IX (PE — Provider Edge).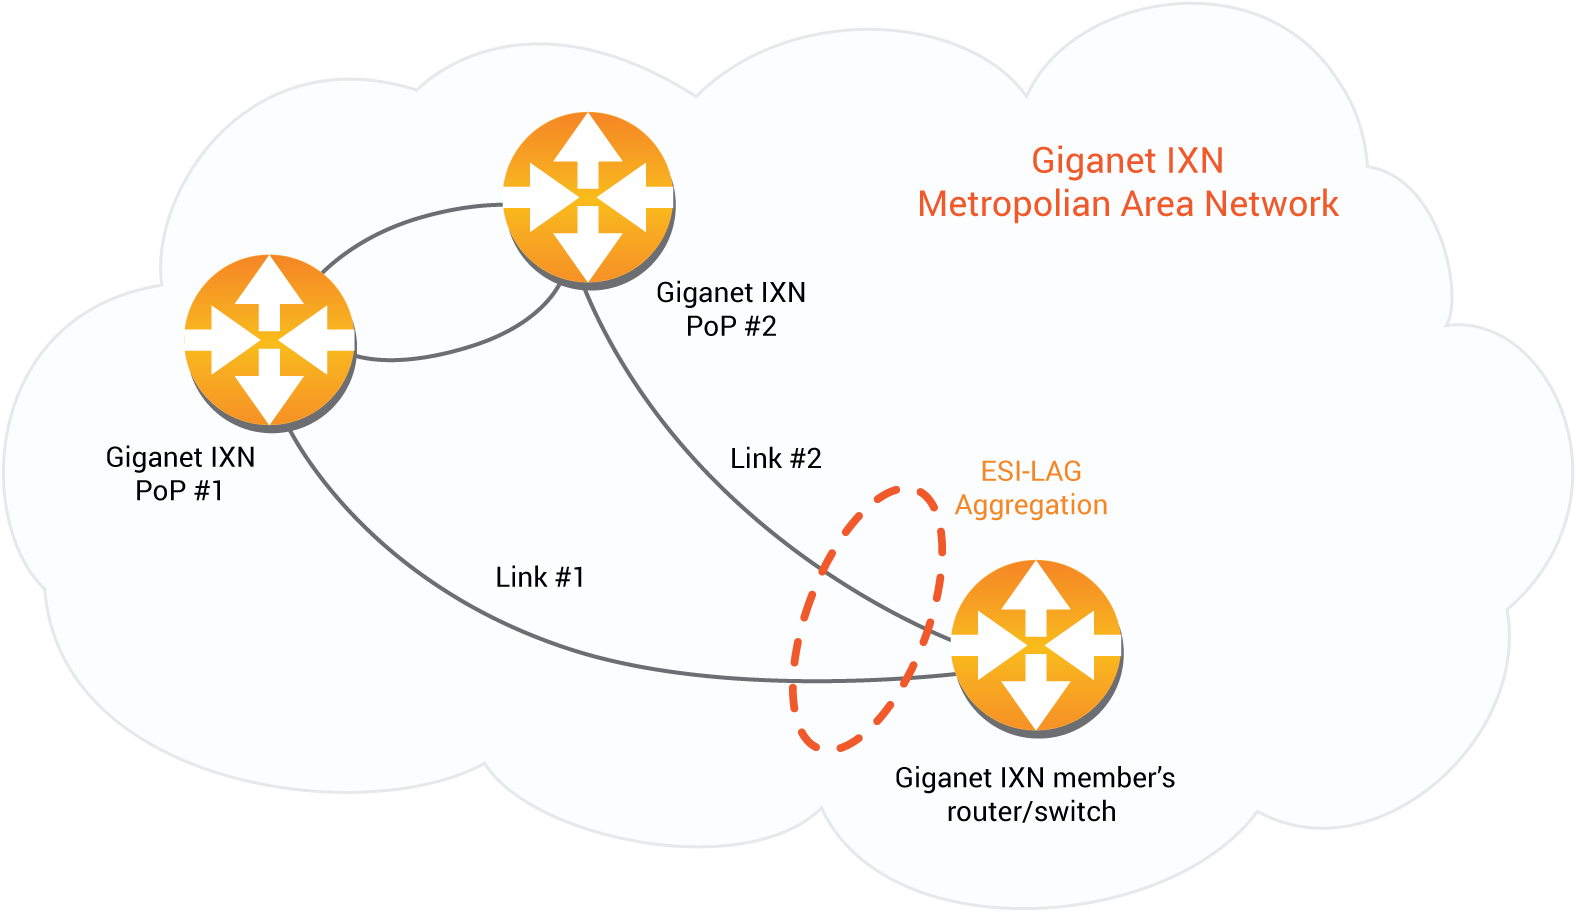
Mechanizm współpracy opiera się na następujących algorytmach:
- Emulacja jednego urządzenia logicznego:Interfejsom na różnych przełącznikach PE w sieci IX przypisywany jest ten sam 10-bajtowy identyfikator ESI. Za pośrednictwem płaszczyzny sterowania BGP EVPN przełączniki synchronizują identyfikator systemowy LACP. W rezultacie router uczestnika (CE) rozpoznaje oba węzły jako jeden optyczny przełącznik.
- Tryb równoczesnej aktywności Active-Active: Router uczestnika łączy fizyczne łącza w standardowy kanał portowy (LACP LAG / 802.3ad). Domyślnie ruch jest rozdzielany równocześnie pomiędzy wszystkie aktywne łącza, co pozwala sumować ich przepustowość (np. dwa porty 100G zapewniają łączną przepustowość 200G).
- Zapobieganie pętlom sieciowym (Split Horizon): Aby wyeliminować ryzyko powstawania pętli sieciowej w segmencie L2 sieci IX, pakiety są oznaczane identyfikatorem ESI na wejściowym PE routerze. Drugi PE router obsługujący ten sam ESI automatycznie blokuje przesłanie takiego pakietu z powrotem w kierunku klienta.
Korzyści z wdrożenia ESI-LAG w Twojej sieci:
- Geograficzna redundancja infrastruktury: Fizyczne łącza uczestnika mogą być zakończone na przełącznikach znajdujących się w różnych szafach rack lub w różnych strefach bezpieczeństwa (centrach danych). W przypadku całkowitej utraty zasilania lub awarii jednego z węzłów IXP ruch zostaje przekierowany na drugie łącze w ciągu kilku milisekund dzięki mechanizmowi Mass MAC Withdrawal.
- Efektywne wykorzystanie nakłady wydatków kapitałowych (CapEx): Żaden z zamówionych portów nie pozostaje w trybie gotowości. Cała dostępna przepustowość jest wykorzystywana na bieżąco.
- Niezależność od producenta (Vendor-Agnostic): ESI-LAG opiera się na otwartych standardach branżowych IETF. Architektura rdzenia naszej sieci wymiany ruchu jest dzięki temu kompatybilna ze sprzętem klienckim klasy korporacyjnej i operatorskiej różnych producentów (Cisco, Juniper, Arista, Nokia itd.), o ile obsługuje on standard IEEE 802.3ad.
Masz dodatkowe pytania? Jesteś uczestnikiem Giganet IXN i chcesz uruchomić redundantne połączenie? Napisz na adresinfo@giganet.ua lub zadzwoń pod numer +380 44 2013130